
Eine Übersicht über einige der wichtigsten Anforderungen des EU-KI-Gesetzes und die notwendigen Schritte zur Gewährleistung Ihrer Compliance.
•
•
7 Minuten Lesezeit
Am 22. Januar 2024 wurde der endgültige Text des KI-Gesetzes der Europäischen Union (der „AIA“) an die Öffentlichkeit geleakt. Er führt eine Vielzahl neuer Verpflichtungen für das gesamte KI-Ökosystem ein und angesichts hoher Strafen bei Nichteinhaltung ist es für Organisationen an der Zeit, sich an die Arbeit zu machen.
Dieser Blog führt Sie durch einige der wichtigsten Aspekte, die Sie berücksichtigen müssen, um sicherzustellen, dass Ihre Organisation die Anforderungen erfüllt.
Die Verpflichtungen
Artikel 16 legt die wichtigsten Verpflichtungen für die Anbieter von Hochrisiko-KI-Systemen fest. Der Kern dieser Compliance-Verpflichtungen für Organisationen liegt in der Einrichtung eines Qualitätsmanagementsystems, eines Risikomanagementsystems, der Erstellung und Pflege einer detaillierten technischen Dokumentation sowie der Durchführung von Konformitätsbewertungen. Wir werden diese Anforderungen im Folgenden im Einzelnen aufschlüsseln, um praktische Ratschläge zu geben, mit denen sich Organisationen schnell auf den neuesten Stand bringen können.
Obwohl die rechtliche Verpflichtung zur Einhaltung der in diesem Blog dargelegten Anforderungen in erster Linie für solche KI-Systeme gilt, die der Definition der EU für Hochrisiko-Systeme entsprechen, bedeutet dies nicht, dass KI-Systeme, die nicht unter diese Spezifikationen fallen, nicht ebenfalls ein erhebliches Risiko für Ihr Unternehmen darstellen können (oder dass sie später im Zuge ihrer Weiterentwicklung von der Definition erfasst werden). Der AIA ermutigt Organisationen, die Anwendung spezifischer Anforderungen des gesetzlichen Rahmens freiwillig zu übernehmen, und aus unserer Sicht ist dies absolut sinnvoll, um sicherzustellen, dass jegliche Formen von Risiken erfolgreich gemanagt werden.
Was ist ein Qualitätsmanagementsystem unter dem EU-KI-Gesetz?
Einer der ersten Schritte auf Ihrem Weg zur Compliance besteht darin, Ihr KI-Qualitätsmanagementsystem („QMS“) einzurichten. Der Zweck des QMS besteht darin, sicherzustellen, dass Ihre Organisation gut darauf vorbereitet ist, die Risiken zu managen, die von KI ausgehen können. Es ist übergreifend und sollte in Form von Richtlinien, Verfahren und Anweisungen erfolgen, die die Regeln für den Umgang Ihrer Organisation mit KI festlegen.
Das QMS muss unter anderem Folgendes umfassen:
eine Strategie zur Einhaltung gesetzlicher Vorschriften (und entscheidend ist, dass sie auch Pläne und Verfahren für den Umgang mit Änderungen am KI-System und/oder den Vorschriften enthalten muss);
Anforderungen an Risikomanagementsysteme (siehe unten);
eine detaillierte technische Dokumentation (ebenfalls siehe unten);
Techniken für Entwurf, Entwurfssteuerung und Entwurfsprüfung;
Qualitätskontroll- und Qualitätssicherungsverfahren;
Systeme und Verfahren zur Datenverwaltung und
die Einrichtung, Implementierung und Pflege eines Systems zur Überwachung nach dem Inverkehrbringen, um sicherzustellen, dass das KI-System während seiner gesamten Lebensdauer mit dem AIA konform bleibt.
Als ersten Schritt sollten Sie eine KI-Richtlinie erstellen, um die oben aufgeführten Punkte abzudecken. Wir haben einen kostenlosen und umfassenden Leitfaden zur Formulierung dieser KI-Richtlinien erstellt, der hier abrufbar ist.
Was ist ein Risikomanagementsystem unter dem EU-KI-Gesetz?
Die QMS-Verpflichtungen verlangen, dass Organisationen ein Risikomanagementsystem („RMS“) für ihre KI einführen.
Hier gibt es einen wesentlichen, aber feinen Unterschied zwischen dem QMS und dem RMS: Ein QMS deckt ab, wie Sie Risiken managen und Vorschriften in Ihrer gesamten Organisation einhalten, während ein RMS abdeckt, wie Sie Risiken managen und Vorschriften in Bezug auf ein einzelnes KI-System einhalten.
Das RMS ist ein kontinuierlicher, iterativer Prozess, der sich über den gesamten Lebenszyklus eines Hochrisiko-KI-Systems erstreckt und eine systematische Überprüfung und Aktualisierung erfordert. Es umfasst die folgenden Schritte:
Identifizierung und Analyse der vernünftigerweise vorhersehbaren Risiken, die das KI-System für die Gesundheit, die Sicherheit oder die Grundrechte darstellen kann, wenn es gemäß seinem Verwendungszweck eingesetzt wird;
eine Abschätzung und Bewertung der Risiken, die auftreten können, wenn das KI-System unter Bedingungen einer vernünftigerweise vorhersehbaren Fehlanwendung verwendet wird;
Bewertung von Risiken auf der Grundlage der Analyse von Daten, die aus dem System zur Überwachung nach dem Inverkehrbringen gewonnen wurden; und
Einführung geeigneter und zielgerichteter Risikomanagementmaßnahmen, die darauf ausgelegt sind, alle im Einklang mit den vorstehenden Anforderungen identifizierten Risiken zu bewältigen.
Letztendlich müssen die durch das RMS identifizierten Risiken so beschaffen sein, dass jedes relevante verbleibende Risiko im Zusammenhang mit jeder Gefahr sowie die gesamten verbleibenden Risiken des Hochrisiko-KI-Systems als akzeptabel beurteilt werden. Gegebenenfalls sollten angemessene Minderungs- und Kontrollmaßnahmen ergriffen werden, wenn Risiken nicht beseitigt werden können. Es gibt auch zusätzliche Anforderungen an Tests sowie zusätzliche Erwägungen hinsichtlich der Auswirkungen des Systems auf Personen unter 18 Jahren.
Was sind die neuen Dokumentationspflichten?
Die QMS-Anforderungen legen zudem fest, dass Organisationen eine technische Dokumentation für ein Hochrisiko-KI-System erstellen müssen, bevor dieses System auf den Markt gebracht wird. Anhang IV des Gesetzes listet die spezifischen Aspekte auf, die die Dokumentation abdecken sollte. Letztendlich muss die Dokumentation ausreichen, um den zuständigen Behörden und benannten Stellen die erforderlichen Informationen zur Verfügung zu stellen, damit diese sich ein klares und umfassendes Bild von der Konformität des KI-Systems mit den Anforderungen des AIA machen können. Dies umfasst die gesamte Dokumentation rund um das QMS und das RMS sowie die technische Dokumentation für Ihr System.
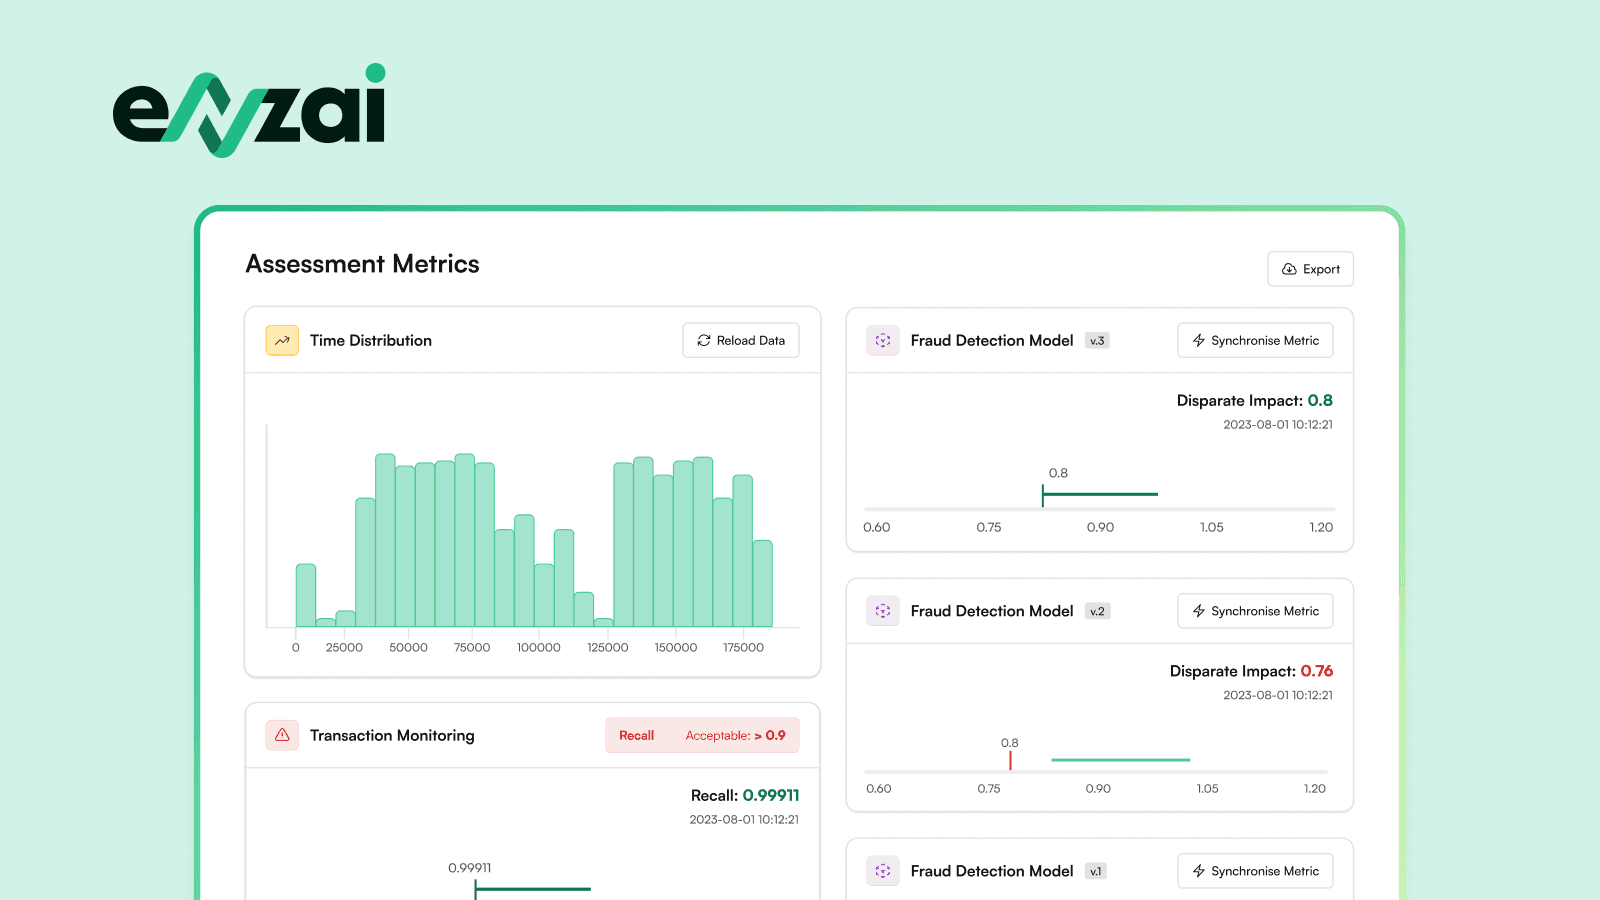
Wussten Sie, dass einige dieser Dokumentationspflichten mithilfe unserer KI-Governance-Lösung automatisiert werden können? Lesen Sie hier mehr darüber, wie unsere Steuerungsfunktion dies für Sie automatisieren kann, und kontaktieren Sie uns, um mehr zu erfahren.
Die Rolle von Standards
Standards werden eine zentrale Rolle bei der AIA-Compliance spielen, und wir bei Enzai sehen bereits, dass sich der Markt um bestimmte Frameworks herum formiert. Das National Institute for Standards in Technology (NIST) hat sein AI Risk Management Framework veröffentlicht, und wir haben mit einer Reihe von Organisationen zusammengearbeitet, um Frameworks zu entwickeln, die diese Anforderungen erfüllen. Ende 2023 haben die Internationale Organisation für Normung (ISO) und die Internationale Elektrotechnische Kommission (IEC) ihren Standard 42001 eingeführt, und wir arbeiten ebenfalls mit Organisationen an dessen Implementierung. Bitte beachten Sie, dass diese Standards, da sie von der EU noch nicht übernommen wurden, allein keine Konformität garantieren. Der AIA legt fest, dass eine Organisation, sofern die Anforderungen des AIA nicht vollständig angewendet werden oder nicht alle im AIA festgelegten relevanten Anforderungen abdecken, sicherstellen muss, dass ihr QMS alle technischen gesetzlichen Spezifikationen enthält.
Es wird einen Mechanismus geben, durch den bestimmte Standards von der EU zugelassen werden können, und es wird eine Konformitätsvermutung mit dem AIA geben, wenn eine Organisation nachweisen kann, dass sie diese Standards erfüllt. CEN-CENELEC (das Europäische Komitee für elektrotechnische Normung) hat das Joint Technical Committee 21 „Künstliche Intelligenz“ eingerichtet, um eine Reihe harmonisierter Normen auszuarbeiten. Obwohl es zum Zeitpunkt der Erstellung dieses Dokuments im Januar 2024 kein festgelegtes Veröffentlichungsdatum für diese Normen (noch für deren Genehmigung durch die EU) gibt, erwarten wir ein Veröffentlichungsdatum in der zweiten Jahreshälfte, da diese Standards eine wichtige Rolle bei der AIA-Compliance spielen werden.
Was ist eine Konformitätsbewertung?
Eine Konformitätsbewertung hält genau das, was sie verspricht: Es handelt sich um eine Bewertung zur Feststellung, ob ein KI-System mit dem AIA konform ist oder nicht. Das Verfahren zur Konformitätsbewertung hängt von einigen Variablen ab. Wie oben erwähnt, besteht beispielsweise eine Konformitätsvermutung, wenn ein KI-System die Einhaltung einer Reihe harmonisierter Normen nachweisen kann. Bei bestimmten Systemtypen kann die Konformitätsbewertung anhand interner Kontrollen durchgeführt werden, bei anderen ist eine Überprüfung durch eine externe benannte Stelle erforderlich.
Es wird zudem ein Zertifizierungsverfahren eingerichtet, und zugelassene Systeme dürfen die CE-Kennzeichnung auf ihren Produkten anbringen. Darüber hinaus müssen die meisten Arten von Hochrisiko-KI-Systemen in einer zentralen EU-Datenbank registriert werden, bevor sie in Betrieb genommen werden.
Es wird einige Zeit dauern, bis die EU einige dieser operativen Mechanismen eingerichtet hat. Sie werden jedoch kommen, und durch die Einrichtung Ihres QMS können Sie sicherstellen, dass Sie startbereit sind.
… Keine Sorge, wir können helfen
All diese neuen Anforderungen mögen etwas erdrückend wirken, aber wir sind hier, um zu helfen. Unsere Lösung für KI-Governance und Risikomanagement wurde von Grund auf so konzipiert, dass sie all diese Verpflichtungen standardmäßig erfüllt. Unsere Softwareplattform ist genau das Qualitätsmanagementsystem, das im Rahmen des AIA erforderlich ist, und unser Funktionsumfang stellt sicher, dass Sie schnell und effizient ein Risikomanagementsystem für alle Ihre KI-Systeme einführen können, ohne dass etwas in Vergessenheit gerät. Wir haben das System so konzipiert, dass Ihr QMS auf Enzai auch dann einfach zu übernehmen ist und alles abdeckt, wenn Sie mit Standards arbeiten, die Ihnen möglicherweise keine vollständige Compliance garantieren.
Um mehr darüber zu erfahren, wie wir Ihnen helfen können, nehmen Sie bitte hier Kontakt mit uns auf.
Enzai ist die führende Plattform für Enterprise-KI-Governance, die speziell dafür entwickelt wurde, Organisationen beim Übergang von abstrakten Richtlinien zur operativen Aufsicht zu unterstützen. Unsere KI-Risikomanagement-Plattform bietet die spezialisierte Infrastruktur, die erforderlich ist, um agentische KI-Governance zu verwalten, ein umfassendes KI-Inventar zu führen und die Einhaltung des EU-KI-Gesetzes sicherzustellen. Durch die Automatisierung komplexer Arbeitsabläufe versetzt Enzai Unternehmen in die Lage, die Einführung von KI vertrauensvoll zu skalieren und gleichzeitig die Übereinstimmung mit globalen Standards wie ISO 42001 und NIST zu wahren.
Ermöglichen Sie Ihrer Organisation die Einführung, Steuerung und Überwachung von KI mit unternehmensgerechtem Vertrauen. Entwickelt für regulierte Organisationen, die im großen Maßstab operieren.