
Un aperçu des principales exigences du règlement européen sur l'IA (EU AI Act), ainsi que des démarches à suivre pour vous mettre en conformité.
•
•
9 minutes de lecture
Le 22 janvier 2024, le texte final du règlement de l'Union européenne sur l'IA (le « RIA ») a fait l'objet d'une fuite dans le domaine public. Il introduit de nombreuses obligations nouvelles sur l'ensemble de l'écosystème de l'IA, et face aux lourdes sanctions prévues en cas de non-conformité, il est temps pour les organisations de se mettre au travail.
Ce blog vous guidera à travers certains des éléments clés à prendre en compte pour garantir la conformité de votre organisation.
Les obligations
L'article 16 définit les principales obligations incombant aux fournisseurs de systèmes d'IA à haut risque. Pour les organisations, le cœur de ces obligations de conformité réside dans la mise en place d'un système de gestion de la qualité, d'un système de gestion des risques, dans la préparation et la tenue d'une documentation technique détaillée ainsi que dans la réalisation d'évaluations de la conformité. Nous allons détailler ces exigences à tour de rôle afin de fournir des conseils pratiques que les organisations pourront utiliser pour se mettre à niveau vis-à-vis de ce qu'elles doivent faire.
Bien que l'obligation légale de se conformer aux exigences énoncées dans ce blog s'applique principalement aux systèmes d'IA qui répondent à la définition de haut risque de l'UE, cela ne signifie pas que les systèmes d'IA n'entrant pas dans ce cadre ne présenteront pas de risque substantiel pour votre entreprise (ou qu'ils ne seront pas concernés ultérieurement par cette définition au fil de leur évolution). Le RIA encourage les organisations à adopter volontairement l'application d'exigences spécifiques du cadre législatif et, de notre point de vue, nous pensons qu'il est judicieux de le faire pour garantir la gestion efficace de toutes les formes de risques.
Qu'est-ce qu'un système de gestion de la qualité dans le cadre du règlement de l'UE sur l'IA ?
L'une des premières mesures que vous pouvez prendre sur la voie de la conformité consiste à mettre en place votre système de gestion de la qualité de l'IA (« SGQ »). L'objectif du SGQ est de veiller à ce que votre organisation soit bien préparée à gérer les risques que l'IA peut poser. Il est global et doit prendre la forme de politiques, de procédures et d'instructions qui établissent les règles sur la manière dont votre organisation interagit avec l'IA.
Le SGQ doit comprendre, entre autres, les éléments suivants :
une stratégie de conformité réglementaire (et, de manière cruciale, il doit également inclure des plans et des procédures pour faire face aux modifications du système d'IA et/ou des réglementations) ;
les exigences relatives aux systèmes de gestion des risques (voir ci-dessous) ;
une documentation technique détaillée (voir également ci-dessous) ;
les techniques de conception, de contrôle de la conception et de vérification de la conception ;
les procédures de contrôle de la qualité et d'assurance qualité ;
les systèmes et procédures relatifs à la gestion des données ; et
la mise en place, la mise en œuvre et la maintenance d'un système de surveillance post-commercialisation afin de s'assurer que le système d'IA reste conforme au RIA tout au long de son cycle de vie.
Dans un premier temps, vous devriez chercher à établir une politique d'IA pour couvrir les points énumérés ci-dessus. Nous avons préparé un guide gratuit et complet sur la manière de rédiger ces politiques d'IA, accessible ici.
Qu'est-ce qu'un système de gestion des risques dans le cadre du règlement de l'UE sur l'IA ?
Les obligations relatives au SGQ exigent que les organisations adoptent un système de gestion des risques (« SGR ») pour leur IA.
Il existe ici une différence essentielle mais subtile entre le SGQ et le SGR : un SGQ couvre la manière dont vous gérez les risques et vous conformez aux réglementations à l'échelle de votre organisation, tandis qu'un SGR couvre la manière dont vous gérez les risques et vous conformez aux réglementations pour un système d'IA individuel.
Le SGR est un processus continu et itératif qui se déroule tout au long du cycle de vie d'un système d'IA à haut risque et nécessite un examen et une mise à jour systématiques. Il doit comprendre les étapes suivantes :
l'identification et l'analyse des risques raisonnablement prévisibles que le système d'IA peut présenter pour la santé, la sécurité ou les droits fondamentaux lorsqu'il est utilisé conformément à sa destination ;
une estimation et une évaluation des risques qui peuvent apparaître lorsque le système d'IA est utilisé dans des conditions de mauvaise utilisation raisonnablement prévisibles ;
l'évaluation des risques sur la base de l'analyse des données recueillies par le système de surveillance post-commercialisation ; et
l'adoption de mesures de gestion des risques appropriées et ciblées, conçues pour faire face à l'ensemble des risques identifiés conformément aux exigences ci-dessus.
En fin de compte, les risques identifiés par le SGR doivent être tels que tout risque résiduel pertinent associé à chaque danger, ainsi que les risques résiduels globaux du système d'IA à haut risque, soient jugés acceptables. Le cas échéant, des mesures d'atténuation et de contrôle adéquates doivent être adoptées lorsque les risques ne peuvent être éliminés. Il existe également des exigences supplémentaires concernant les tests, ainsi que des considérations supplémentaires relatives à l'impact du système sur les personnes de moins de 18 ans.
Quelles sont les nouvelles obligations en matière de documentation ?
Les exigences du SGQ précisent également que les organisations doivent élaborer une documentation technique pour un système d'IA à haut risque avant que ce système ne soit mis sur le marché. L'annexe IV du règlement définit les aspects spécifiques que la documentation doit couvrir. En fin de compte, la documentation doit être suffisante pour fournir aux autorités compétentes et aux organismes notifiés les informations nécessaires pour se faire une idée claire et complète de la conformité du système d'IA aux exigences du RIA. Cela comprend toute la documentation relative au SGQ et au SGR, ainsi que la documentation technique relative à votre système.
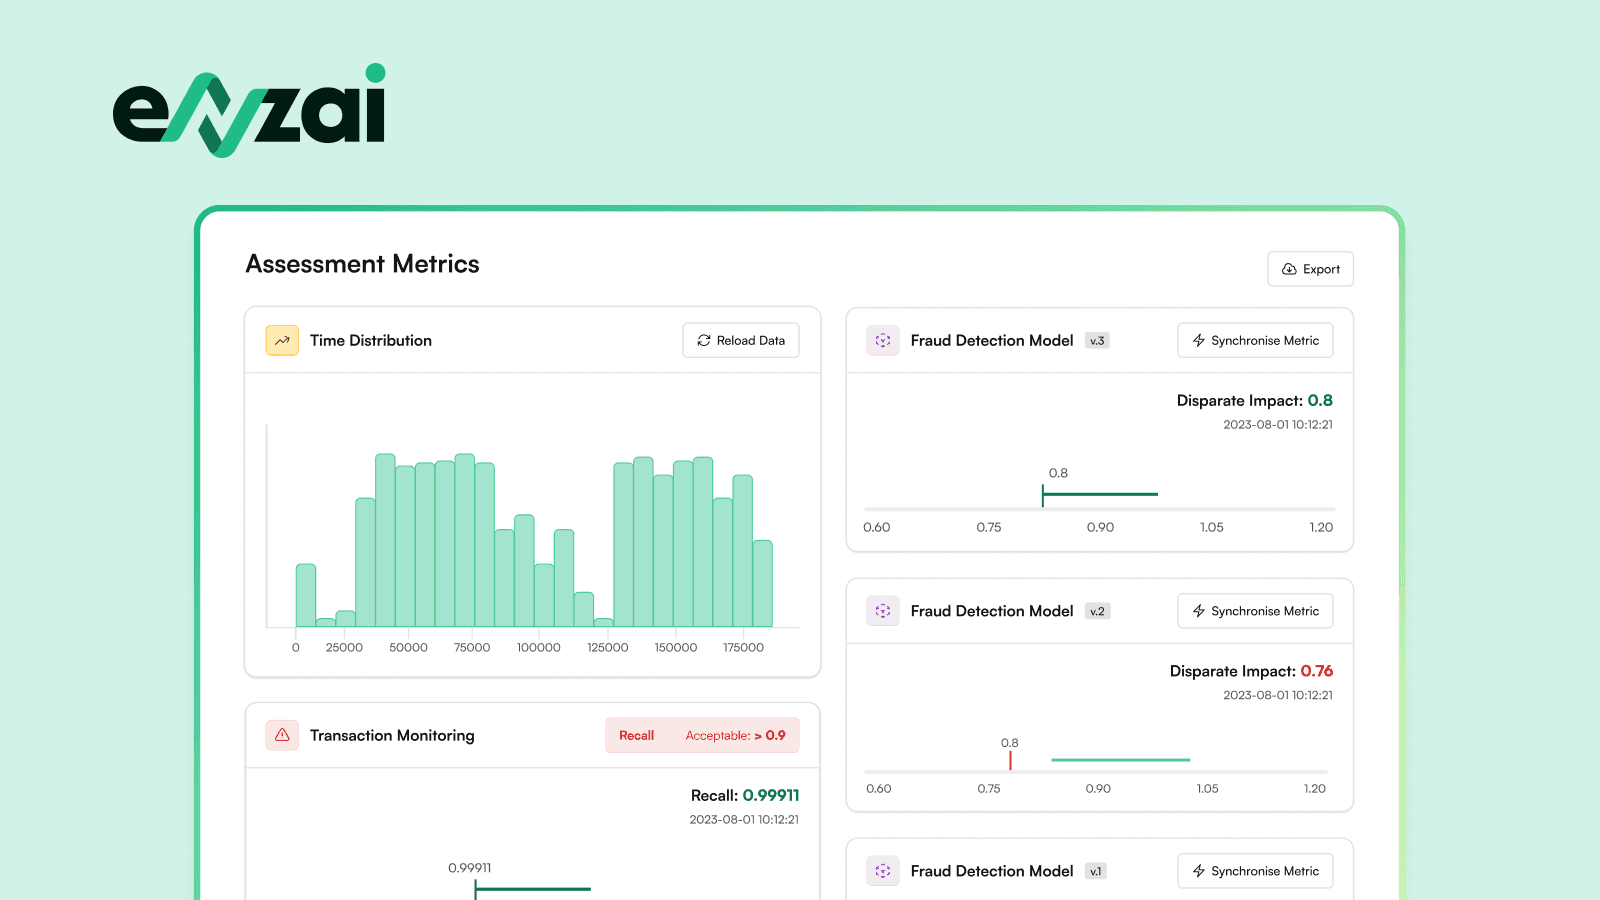
Saviez-vous que certaines de ces exigences en matière de documentation peuvent être automatisées grâce à notre solution de gouvernance de l'IA ? Découvrez comment notre fonctionnalité de contrôle peut automatiser cela pour vous ici et contactez-nous pour en savoir plus.
Le rôle des normes
Les normes vont jouer un rôle central dans la conformité au RIA et, chez Enzai, nous commençons déjà à voir le marché s'unir autour de certains cadres. Le National Institute for Standards in Technology (NIST) a publié son Cadre de gestion des risques liés à l'IA (AI Risk Management Framework) et nous avons collaboré avec plusieurs organisations pour élaborer des cadres conformes à ces exigences. Fin 2023, l'Organisation internationale de normalisation (ISO) et la Commission électrotechnique internationale (CEI) ont présenté leur norme 42001 et nous travaillons également avec des organisations pour la mettre en œuvre. Notez que ces normes n'ayant pas encore été adoptées par l'UE, elles ne garantissent pas à elles seules la conformité. Le RIA précise que lorsque les exigences du RIA ne sont pas appliquées dans leur intégralité, ou ne couvrent pas toutes les exigences pertinentes énoncées dans le RIA, une organisation doit veiller à ce que son SGQ intègre toutes les spécifications législatives techniques.
Il existera un mécanisme par lequel certaines normes pourront être approuvées par l'UE, et il y aura une présomption de conformité au RIA si une organisation peut démontrer qu'elle respecte ces normes. Le CEN-CENELEC (Comité européen de normalisation - Comité européen de normalisation électrotechnique) a créé le comité technique mixte 21 « Intelligence artificielle » pour préparer un ensemble de normes harmonisées. Bien qu'au moment de la rédaction de ce document en janvier 2024, aucune date de publication ne soit spécifiée pour ces normes (ni pour leur approbation par l'UE), nous prévoyons une publication au cours du second semestre de l'année, compte tenu du rôle important que ces normes joueront dans la conformité au RIA.
Qu'est-ce qu'une évaluation de la conformité ?
Une évaluation de la conformité fait exactement ce qu'elle indique : il s'agit d'une évaluation visant à déterminer si un système d'IA est conforme ou non au RIA. La procédure d'évaluation de la conformité dépend de plusieurs variables. Par exemple, comme mentionné ci-dessus, il existe une présomption de conformité si un système d'IA peut démontrer sa conformité à un ensemble de normes harmonisées. Pour certains types de systèmes, l'évaluation de la conformité peut être réalisée sur la base de contrôles internes et, pour d'autres, elle impliquera un examen par un organisme notifié externe.
Un processus de certification sera également établi et les systèmes approuvés pourront apposer le marquage CE sur leurs produits. De plus, la plupart des types de systèmes d'IA à haut risque devront être enregistrés dans une base de données centrale de l'UE avant d'être mis en service.
L'établissement de certains de ces mécanismes opérationnels demandera un peu de temps à l'UE. Ils arrivent cependant et, en mettant en place votre SGQ, vous pouvez vous assurer que vous êtes prêt.
… Ne craignez rien, nous pouvons vous aider
Toutes ces nouvelles exigences peuvent sembler un peu accablantes, mais nous sommes là pour vous aider. Notre solution de gouvernance et de gestion des risques liés à l'IA a été conçue dès le départ pour se conformer d'emblée à toutes ces obligations. Notre plateforme logicielle constitue ce système de gestion de la qualité requis par le RIA, et notre ensemble de fonctionnalités vous permet de déployer rapidement et efficacement un système de gestion des risques pour tous vos systèmes d'IA, sans que rien ne soit laissé au hasard. Nous avons conçu le système pour garantir que même lorsque vous travaillez avec des normes qui ne vous rendent pas totalement conforme, votre SGQ sur Enzai sera facile à adopter et couvrira tous les aspects.
Pour en savoir plus sur la façon dont nous pouvons vous aider, n'hésitez pas à nous contacter ici.
Enzai est la plateforme leader de gouvernance de l'IA pour les entreprises, spécialement conçue pour aider les organisations à passer d'une politique abstraite à une supervision opérationnelle. Notre plateforme de gestion des risques liés à l'IA fournit l'infrastructure spécialisée nécessaire pour gérer la gouvernance de l'IA agentique, maintenir un inventaire complet de l'IA et garantir la conformité au règlement de l'UE sur l'IA. En automatisant des flux de travail complexes, Enzai permet aux entreprises de faire évoluer l'adoption de l'IA en toute confiance tout en maintenant l'alignement sur les normes mondiales telles que ISO 42001 et NIST.
Donnez à votre organisation les moyens d'adopter, de gérer et de surveiller l'IA avec une confiance de niveau entreprise. Conçu pour les organisations réglementées opérant à grande échelle.