
Blog
•
30 Min. Lesezeit
Ein gestufter KI-Antragsprozess ist die operative Disziplin, jede KI-Anfrage einer Prüftiefe zuzuführen, die ihrem Risiko angemessen ist, in der Regel über vier Stufen von Self-Service bis Gesperrt. Er ersetzt das einheitliche Prüfverfahren, das zusammenbricht, sobald das Governance-Volumen auf das Tempo der KI-Einführung trifft, und ist das tragende Element jedes KI-Governance-Programms im Unternehmensmaßstab.
Das Wichtigste in Kürze
Der Verhältnismäßigkeitsgrundsatz. Alle wichtigen KI-Regelwerke, der EU AI Act, ISO/IEC 42001 und das NIST AI RMF, laufen auf dieselbe operative Anforderung hinaus: Die Prüfung eines KI-Systems muss in einem angemessenen Verhältnis zu dem Risiko stehen, das von ihm ausgeht. Ein gestufter Antragsprozess setzt diese Anforderung im Unternehmensmaßstab operativ um.
Das Vier-Stufen-Modell. Self-Service / Kurzprüfung / Vollprüfung / Gesperrt. Für jede Stufe sind Risikoprofil, Prüfprozess und Freigabeverantwortung festgelegt. Die Struktur lässt sich sauber auf die vierstufige Risikoeinteilung des EU AI Act und auf die risikobasierten Kontrollen der ISO 42001 abbilden.
Der Antragsprozess als fortlaufende Disziplin. Für Systeme oberhalb von Stufe 1 ist der Antragsprozess nie „abgeschlossen“. Wesentliche Veränderungen, Modell-Updates der Anbieter und Änderungen am Umfang eines Anwendungsfalls erzwingen jeweils eine Neubewertung. Programme, die den Antragsprozess als einmaligen Vorgang behandeln, scheitern im großen Maßstab.
Der Antragsprozess: das tragende Element jedes Governance-Programms
Jede Komponente eines KI-Governance-Programms, vom KI-Inventar über die Bewertungsbibliothek, den Überwachungsrhythmus und die regulatorische Dokumentation bis zum Prüfpfad, hängt vom Antragsprozess ab. Ohne ihn steuert das Programm nur, was ihm bekannt ist, und das weicht innerhalb eines Quartals von dem ab, was tatsächlich im Produktivbetrieb läuft. Das Muster zeigt sich durchgängig in Unternehmen, die die erste Welle der KI-Einführung hinter sich haben: Das Scheitern ist selten laut. Governance wird so langsam, dass man sie umgeht.
Diese schleichende Umgehung tritt in zwei Ausprägungen auf. Die erste, das Engpassmuster, entsteht, wenn auf jede KI-Anfrage dasselbe Prüfverfahren angewendet wird und sich dadurch Warteschlangen bilden. Das Marketingteam eines Konsumgüterherstellers, das ein KI-Tool zum Texten beantragt, wartet hinter einem System für das Ranking von Bewerbern, das zu Recht eine mehrwöchige Konformitätsbewertung erfordert. Spätestens wenn Fachverantwortliche diese Verzögerung zum dritten oder vierten Mal erleben, beginnen sie, den Prozess zu umgehen: Private Konten kommen zum Einsatz, kostenlose öffentliche KI-Dienste übernehmen die Arbeit, eingebettete SaaS-Funktionen werden ohne Offenlegung aktiviert. Die Verbreitung von Schatten-KI wächst umgekehrt proportional zum Durchsatz des Antragsprozesses, und das Inventar bildet zunehmend ab, was freigegeben wurde, statt was tatsächlich im Einsatz ist.
Die Verbreitung von Schatten-KI wächst umgekehrt proportional zum Durchsatz des Antragsprozesses.
Die zweite Ausprägung ist das Lückenmuster. Ein einheitliches Prüfverfahren mit der Tiefe, die ein Hochrisiko-System tatsächlich erfordert, wird für risikoarme Tools zu einem unverhältnismäßigen Aufwand. Dann bleiben nur zwei gleichermaßen schlechte Optionen: Entweder wird die Prüftiefe so weit verwässert, dass sie den regulatorischen Anforderungen nicht mehr genügt, oder das Programm verliert intern an Glaubwürdigkeit, weil es vom Marketing verlangt, dieselbe Bewertung mit 200 Fragen auszufüllen, die für Kreditscoring-Modelle verwendet wird. So oder so ist das Programm weniger wirksam, als es auf dem Papier scheint.
Ein gestufter Antragsprozess löst beide Probleme. Das Prinzip wird von allen wichtigen KI-Regelwerken getragen: von Artikel 6 des EU AI Act,[4] von Abschnitt 6.1.4 der ISO 42001 in Verbindung mit den Abschnitten 6.1.2 und 8.2 derselben Norm[2] und von der Govern-Funktion des NIST AI RMF.[3] Zudem ist es im Unternehmensmaßstab operativ umsetzbar.
Das Vier-Stufen-Modell: Prüftiefe passend zum Risiko
Stufe | Risikoprofil | Beispiele | Prozess | Freigabe durch |
|---|---|---|---|---|
1: Self-Service | Keine personenbezogenen Daten, keine folgenreichen Entscheidungen, keine Außenwirkung | Interne Transkription, Codevervollständigung für nicht sensiblen Code, Grammatik-Tools, interne Chatbots auf Basis veröffentlichter Dokumentation | Kurzes Registrierungsformular, automatische Freigabe anhand einer veröffentlichten Positivliste, automatische Aufnahme ins Inventar | Automatisiert |
2: Kurzprüfung | Kundenseitige Anwendungen, personenbezogene Daten in begrenztem Umfang, moderate operative Folgen | Kundenservice-Chatbots, Generatoren für Marketinginhalte, Analyse von Vertriebsgesprächen, KI-Tools, die Meetings anhand von Kundentranskripten zusammenfassen | Strukturierter Fragebogen mit 15–25 Dimensionen, festgelegter Überwachungsrhythmus, angemessene Dokumentation | Eine benannte freigabeberechtigte Person aus Rechtsabteilung oder Risikomanagement |
3: Vollprüfung | Kategorien nach Anhang III, folgenreiche Entscheidungen über Einzelpersonen, agentische Systeme, die autonom handeln können, sektorspezifische Hochrisiko-Regelungen | Ranking von Bewerbern, Kreditscoring, biometrische Identifizierung, medizinische Diagnosehilfen, autonome Beschaffungsagenten, KI-gestütztes Underwriting in der Versicherung | Umfassende Risiko- und Machbarkeitsbewertung, vollständige technische Dokumentation nach dem jeweils geltenden Regelwerk, bereichsübergreifende Prüfung, festgelegte Auslöser für eine Neubewertung | Bereichsübergreifendes Prüfgremium (Recht, Risiko, Sicherheit, Fachverantwortliche, bei Bedarf unabhängige Prüfer) |
4: Gesperrt | Nach geltendem Recht verboten oder nach interner Richtlinie grundsätzlich unzulässig | Biometrische Echtzeit-Identifizierung im öffentlichen Raum nach Artikel 5 des EU AI Act,[5] Social-Scoring-Systeme, Emotionserkennung am Arbeitsplatz | Stopp im Antragsprozess. Dokumentierte Ablehnung mit Begründung an den Antragsteller. Für Ausnahmefälle gibt es einen Eskalationsweg | Prüfung durch die Geschäftsleitung, nur in Ausnahmefällen |
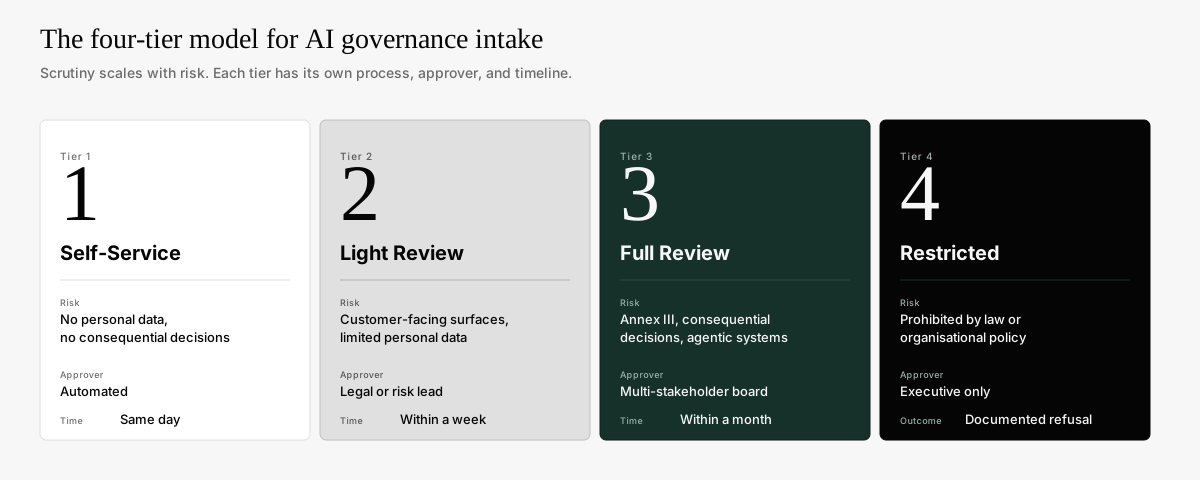
Abbildung 1: Das Vier-Stufen-Modell für den KI-Governance-Antragsprozess. Die Prüftiefe wächst mit dem Risiko. In einem ausgereiften Programm verteilen sich die Anfragen etwa zu 60-70 % auf Stufe 1, zu 20-25 % auf Stufe 2, zu 5-15 % auf Stufe 3 und zu einem kleinen, aber von null verschiedenen Anteil auf Stufe 4.
An einer konkreten Anfrage durchgespielt, führt das Modell zu einem eindeutigen Ergebnis. Nehmen wir ein HR-Team, das ein KI-gestütztes System für das Ranking von Bewerbern bei einem Drittanbieter beschaffen will. Der Anwendungsfall fällt unter Anhang III[6] des EU AI Act (Beschäftigung), was mindestens Stufe 3 bedeutet. Das System trifft folgenreiche Entscheidungen über Einzelpersonen (Beschäftigung), was Stufe 3 bekräftigt. Die Daten sind sensibel (Lebensläufe enthalten personenbezogene Daten, teils auch besondere Kategorien personenbezogener Daten), was die Einstufung erneut bestätigt. Alle Dimensionen weisen in dieselbe Richtung; die Anfrage wird Stufe 3 zugeordnet, mit vollständiger Bewertung, bereichsübergreifender Prüfung, technischer Dokumentation nach Anhang IV[7] und festgelegten Auslösern für eine Neubewertung, die an Modell-Updates des Anbieters geknüpft sind.
Zum Vergleich ein internes Grammatik-Tool, das nur für veröffentlichte Marketingtexte genutzt wird. Keine personenbezogenen Daten, keine folgenreichen Entscheidungen, keine Außenwirkung. Alle Dimensionen weisen auf Stufe 1. Der Antrag besteht aus einem Registrierungsformular, das in zwei Minuten ausgefüllt ist; bis zur Mittagspause steht das System im Inventar; kein menschlicher Prüfer befasst sich mit der Anfrage, sofern keine Ausnahme gemeldet wird.
Erst Stufe 4 macht den Rest der Struktur glaubwürdig.
Ohne einen ausdrücklichen Ablehnungspfad akzeptiert der Antragsprozess stillschweigend jede Anfrage als irgendwann steuerbar, und die Verbotsbestimmungen der geltenden Regelwerke werden für das Programm unsichtbar. Ein Eintrag der Stufe 4 sollte mit dokumentierter Ablehnung im Prüfpfad erscheinen. Dieser Eintrag belegt gegenüber einer Aufsichtsbehörde selbst die Reife der Governance.
Grenzfälle, die man benennen sollte. Manche Systeme liegen zwischen zwei Stufen. Ein System der Stufe 2, dessen Anwendungsfall sich wesentlich erweitert (etwa ein Kundenservice-Chatbot, der künftig auch über Rückerstattungen entscheidet), sollte neu bewertet werden und kann in Stufe 3 wechseln. Umgekehrt kann ein System der Stufe 3, das seit zwei Jahren unter umfassender menschlicher Aufsicht läuft und dessen Risikoprofil nachweislich stabil ist, für eine Herabstufung auf Stufe 2 bei fortgesetzter Überwachung infrage kommen. Ein Stufenwechsel sollte eine dokumentierte Entscheidung sein, kein Automatismus. Die entscheidende Frage: Würde eine Aufsichtsbehörde die neue Einstufung angesichts der verfügbaren Nachweise akzeptieren?
Agentische Systeme sind der Wendepunkt, den dieses Modell bewältigen muss
Das Vier-Stufen-Modell ist nicht neu. Neu ist das Tempo, mit dem Systeme der Stufe 3 hinzukommen, vor allem getrieben durch agentische KI: Systeme, die autonom handeln dürfen, statt nur Ergebnisse zu liefern, die ein Mensch prüft. Der Antragsprozess für agentische Systeme unterscheidet sich in drei Punkten strukturell, die das Vier-Stufen-Modell auffangen muss.
Erstens erzwingt die Dimension Autonomie standardmäßig Stufe 3, unabhängig vom zugrunde liegenden Anwendungsfall. Eine agentische KI, die interne Fragen zu Spesen beantwortet, gehört nach der Sensibilität des Anwendungsfalls in Stufe 2. Sobald sie jedoch die Berechtigung erhält, tatsächlich Spesen einzureichen oder Erstattungen anzuweisen, rückt sie in Stufe 3. Beim Risikoprofil geht es nicht um die Frage „welche Art von Entscheidung“, sondern „welche Art von Handlung“.
Zweitens muss der Antragsprozess für agentische Systeme die Befugnisgrenzen ausdrücklich erfassen. Ein agentischer Antrag der Stufe 3 sollte festlegen, welche Tools der Agent aufrufen darf, welche Aktionen er ohne menschliche Bestätigung ausführen kann, welche Eskalationsbedingungen eine Übergabe auslösen und welche Überwachung das Verhalten zwischen den Bestätigungen abdeckt. Nichts davon passt in die Fragebogenstruktur, die für statische KI-Systeme funktioniert hat; Antragsformulare für agentische Systeme benötigen in der Regel 30–40 % mehr Dimensionen, mit Fokus auf den Handlungsspielraum statt auf den Umgang mit Daten.
Drittens ist eine wesentliche Veränderung anders zu bewerten. Bei einem statischen KI-System sind Modell-Updates der häufigste Auslöser für eine Neubewertung. Bei einem agentischen System ist die Erweiterung der Aktions-Positivliste (etwa wenn der Agent eine neue API aufrufen, in ein neues führendes System schreiben oder Geld in einer neuen Kategorie bewegen darf) eine wesentliche Veränderung, die den Rahmen der ursprünglichen Bewertung völlig sprengen kann und im Modell selbst womöglich gar nicht sichtbar ist. Der Antragsprozess für agentische Systeme der Stufe 3 sollte verlangen, dass die Aktions-Positivliste bei der Inbetriebnahme ausdrücklich registriert wird und jede Änderung daran den Antragsprozess erneut anstößt.
Bei agentischen Systemen lautet die Frage nicht „welche Art von Entscheidung“, sondern „welche Art von Handlung“.
Systeme konsistent einstufen: die sieben Dimensionen
Die Stufenzuordnung muss bei gleichem Risikoprofil zum selben Ergebnis führen, unabhängig davon, welcher Prüfer die Anfrage gerade bearbeitet. Ein schlecht gestalteter Einstufungsprozess führt zu schleichenden Abweichungen; ein gut gestalteter wendet auf jede Anfrage dieselben Dimensionen an und leitet deterministisch weiter. Ein gut gestaltetes Antragsformular stellt fünf bis acht Fragen zu den unten aufgeführten Dimensionen und nutzt die Antworten für eine deterministische Weiterleitung. Manuelles Übersteuern ist für echte Grenzfälle vorgesehen; eine manuelle Einstufung als Standard führt zu schleichenden Abweichungen.
Dimension | Was geprüft wird | Auswirkung auf die Mindeststufe |
|---|---|---|
Kategorie des Anwendungsfalls | Einstufung nach Anhang III, Definition der „folgenreichen Entscheidung“ im Colorado AI Act,[8] sektorspezifische Hochrisiko-Regelungen (Finanzsektor, Gesundheitswesen, öffentlicher Sektor) | Stufe 3 |
Datensensibilität | Personenbezogene Daten, besondere Kategorien nach DSGVO, sensible Finanz- oder Gesundheitsdaten | Erhöht die Stufe entsprechend |
Auswirkung der Entscheidung | Betrifft Beschäftigung, Kredit, Versicherung, Wohnen, Gesundheitsversorgung, Justiz, grundlegende Dienstleistungen | Stufe 3 |
Umkehrbarkeit | Lassen sich die Aktionen der KI ohne Schaden rückgängig machen? | Unumkehrbarkeit erhöht die Stufe; agentische Systeme mit unumkehrbaren Aktionen sind standardmäßig Stufe 3 |
Autonomiegrad | Menschliche Prüfung jedes Ergebnisses oder autonomes Handeln über mehrere Schritte? | Operative Autonomie bedeutet standardmäßig Stufe 3, unabhängig vom zugrunde liegenden Anwendungsfall |
Transparenzauslöser | Pflichten nach Artikel 50 EU AI Act: KI, die mit Menschen interagiert, synthetische Inhalte erzeugt oder Deepfakes produziert; entsprechende Auslöser für Verbraucherhinweise nach California ADMT | Erhöht die Stufe, wo Offenlegungspflichten greifen, unabhängig vom Anwendungsfall |
Sektorale Auslöser | NYC LL144 für KI in Beschäftigungsfragen,[11] California ADMT,[12] Colorado AI Act; sektorale Zusatzregelungen (Finanzsektor, Gesundheitswesen, öffentlicher Sektor) | Sektorspezifische Pflichten erhöhen die Stufe für jedes System im Anwendungsbereich |
Auslöser aus dem Modellrisikomanagement | UK PRA SS1/23,[9] US Fed SR 11-7,[10] vergleichbare MRM-Vorgaben für regulierte Finanzdienstleister | MRM läuft bei regulierten Finanzdienstleistern als paralleler Lebenszyklus zum KI-Antragsprozess; Mindeststufe ist Stufe 3, mit dokumentierten MRM-Zuordnungen |
Herkunft | Intern entwickelt, eingekauft oder in bestehende SaaS-Lösungen eingebettet | Eingebettete KI von Anbietern erfordert einen neuen Antrag, unabhängig von der ursprünglichen Beschaffungsfreigabe |
Speziell für regulierte Finanzdienstleister ist die Dimension Modellrisikomanagement mehr als ein Faktor für die Mindeststufe: Sie löst einen parallelen Lebenszyklus aus (Modellvalidierung, fortlaufende Überwachung, regelmäßige Rezertifizierung), den der Antragsprozess an die bestehende MRM-Funktion übergeben sollte, statt ihn selbst erneut durchzuführen. Der Antragsdatensatz eines KI-Systems im MRM-Anwendungsbereich sollte auf die zugehörige MRM-ID verweisen, statt den MRM-Workflow zu duplizieren.
Wenn Dimensionen sich widersprechen. In der Regel weisen die Dimensionen in dieselbe Richtung, gelegentlich aber nicht. Ein System für vorausschauende Wartung in einem Produktionswerk verarbeitet womöglich kaum personenbezogene Daten, trifft keine folgenreichen Entscheidungen über Einzelpersonen und ist vollständig umkehrbar, ist aber Teil eines Produkts nach Anhang I (Maschinen), dessen KI-Integration nach Artikel 6 Absatz 1 EU AI Act als hochriskant gilt.[4] Allein die Kategorie des Anwendungsfalls erzwingt Stufe 3, gleich, was die übrigen Dimensionen nahelegen. Die Regel: Maßgeblich ist die höchste Stufe, die eine einzelne Dimension anzeigt, und die Begründung wird dokumentiert.
Die Ausnahme nach Artikel 6 Absatz 3. Der EU AI Act erlaubt es einem Anbieter, selbst festzustellen, dass ein System nach Anhang III kein Hochrisiko-System ist, wenn es eine rein verfahrenstechnische oder vorbereitende Aufgabe erfüllt oder das Ergebnis einer zuvor abgeschlossenen menschlichen Tätigkeit verbessert, ohne die endgültige Entscheidung zu beeinflussen. Die Ausnahme ist eng gefasst.[13] Ein KI-Tool, das Lebensläufe für einen menschlichen Prüfer in ein einheitliches Layout überführt, kann darunter fallen. Ein KI-Tool, das dieselben Lebensläufe nach prognostizierter Eignung ordnet, fällt nicht darunter, selbst wenn ein Mensch die endgültige Einstellungsentscheidung trifft: Das Ranking beeinflusst die Entscheidung in einer Weise, die die Aufsicht als wesentlich ansieht. Der Missbrauch der Ausnahme nach Artikel 6 Absatz 3 ist selbst ein regulatorisches Risiko. Der Einstufungsprozess sollte Feststellungen nach Artikel 6 Absatz 3 als dokumentierte Befunde behandeln, die einer Begründung bedürfen, nicht als bequemen Weg der Weiterleitung.
Transparenz nach Artikel 50 und warum sie eine eigene Dimension verdient. Artikel 50[15] des EU AI Act legt KI-Systemen, die mit Menschen interagieren, synthetische Inhalte erzeugen oder Deepfakes produzieren, Offenlegungspflichten auf, unabhängig vom zugrunde liegenden Anwendungsfall oder Sektor. Ein Kundenservice-Chatbot der Stufe 2 fällt unter Artikel 50, sobald ein Kunde ihn ohne ausdrücklichen Hinweis nicht von einem menschlichen Mitarbeiter unterscheiden kann. Das Antragsformular sollte Auslöser nach Artikel 50 direkt abfragen. Wird diese Dimension erst spät erreicht, etwa in einer Konformitätsbewertung nach Anhang III, die sie nicht berücksichtigt hat, entstehen Nachweislücken, die im Audit zutage treten. Ab dem 2. August 2026 ist dies eine verbindliche Pflicht für Anbieter und Betreiber der betroffenen Systeme und sollte im Entscheidungsdatensatz des Antrags sichtbar sein.
Wie die Dimensionen zusammenwirken, zeigt die Beschaffung eines Kundenservice-Chatbots von einem Drittanbieter durch eine Bank. Der Anbieter vermarktet das System als „begrenztes Risiko“, weil die Ausgaben dialogbasiert sind und menschliche Mitarbeiter Eskalationen übernehmen. Der Antragsprozess der Bank wendet die Dimensionen an: Kategorie des Anwendungsfalls (kundenseitig, keine Mindeststufe nach Anhang III); Datensensibilität (Transkripte können Kontoinformationen enthalten, daher höhere Stufe); Auswirkung der Entscheidung (rein informativ, daher keine Erhöhung); Umkehrbarkeit (Antworten lassen sich zurücknehmen, daher keine Erhöhung); Autonomiegrad (antwortet ohne menschliche Prüfung jeder Nachricht, daher höhere Stufe in Richtung agentischer Systeme); Transparenzauslöser (Artikel 50 greift, Hinweis auf den Chatbot erforderlich); sektorale Auslöser (Finanzdienstleistungskontext, daher weitere Erhöhung); MRM-Auslöser (bei einem zugekauften Chatbot unterliegt kein zugrunde liegendes Modell direkt SR 11-7 / SS1/23, daher nur informativ); Herkunft (Beschaffung bei einem Drittanbieter, daher in jedem Fall neuer Antrag erforderlich). Das System landet im oberen Bereich von Stufe 2, je nach Bewertung der Datensensibilität womöglich in Stufe 3.
Die Einstufung als „begrenztes Risiko“ durch den Anbieter ist unerheblich; maßgeblich ist die eigene Einstufung der einsetzenden Organisation.
Mehr zum übergreifenden Lieferanten-Risikomanagement rund um diesen Antragsprozess finden Sie in unserem Leitfaden zur Risikobewertung von KI-Drittanbietern.
Der Workflow in fünf Schritten, skaliert nach Stufe
Der Antragsprozess folgt unabhängig von der Stufe einem wiedererkennbaren Ablauf in fünf Schritten. Die Stufe bestimmt, wie viel Prozess in jedem Schritt stattfindet.
Schritt | Stufe 1 | Stufe 2 | Stufe 3 |
|---|---|---|---|
1. Anwendungsfall identifizieren | Selbsteinreichung über ein Kurzformular: geschäftliches Problem, erwartetes Ergebnis, vorgeschlagenes KI-Tool | Selbsteinreichung über ein strukturiertes Formular: wie oben, zusätzlich eine erste Risikoeinschätzung | Selbsteinreichung mit vollständigem Kontext: geschäftliches Problem, erwartetes Ergebnis, vorgesehener Nutzerkreis, erste Risikoeinschätzung, Benennung der verantwortlichen Person |
2. Auf bestehende Anwendungsfälle prüfen | Automatischer Abgleich des Inventars mit freigegebenen Tools | Automatischer Abgleich mit dem Inventar | Manuelle Prüfung auf ähnliche Systeme und Möglichkeiten zur Konsolidierung |
3. Risiko- und Machbarkeitsbewertung | Formular mit fünf Fragen zu den sieben Einstufungsdimensionen | Strukturierter Fragebogen (15–25 Dimensionen) zu Daten, Verantwortlichkeit des Anbieters und vorgesehener Verwendung | Vollständige Bewertung, die die nach dem geltenden Regelwerk erforderliche technische Dokumentation liefert: Anhang IV[7] für Hochrisiko-Systeme nach dem EU AI Act, Erklärung zur Anwendbarkeit für ISO 42001[2] usw. |
4. Prüfung | Automatisiert anhand der Positivliste | Eine benannte freigabeberechtigte Person aus Rechtsabteilung oder Risikomanagement | Bereichsübergreifendes Prüfgremium mit festgelegten Entscheidungsbefugnissen |
5. Entscheidung | Am selben Tag, oft innerhalb von Minuten; im Inventar protokolliert | Innerhalb einer Woche; mit Überwachungsrhythmus protokolliert | Innerhalb eines Monats in Standardfällen; protokolliert mit Auslösern für eine Neubewertung, die an wesentliche Veränderungen geknüpft sind |
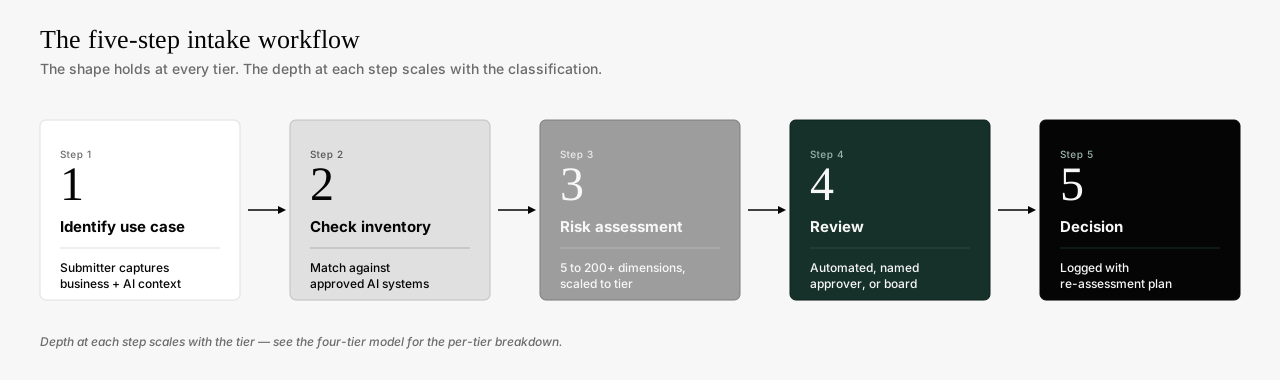
Diagramm des KI-Governance-Antragsprozesses in fünf Schritten: Schritt 1 Anwendungsfall identifizieren, Schritt 2 Inventar prüfen, Schritt 3 Risikobewertung, Schritt 4 Prüfung, Schritt 5 Entscheidung. Der Ablauf gilt auf jeder Stufe; die Tiefe jedes Schritts richtet sich nach der Einstufung.
Der Ablauf in fünf Schritten gilt auf allen Stufen; mit der Stufe wächst die Prozesstiefe in jedem Schritt. Eine Anfrage der Stufe 1 kann alle fünf Schritte in zwanzig Minuten durchlaufen; bei einer Anfrage der Stufe 3 dauert allein die Bewertung meist vier bis sechs Wochen, hinzu kommen zwei weitere für Prüfung und Freigabe. Die Rollen sollten je Stufe vergeben werden: Auf Stufe 1 ist der Antragsteller die benannte verantwortliche Person, und das System wird automatisch ins Inventar aufgenommen. Auf Stufe 2 verantwortet die benannte freigabeberechtigte Person aus Rechtsabteilung oder Risikomanagement die Entscheidung, während der Antragsteller für den laufenden Betrieb verantwortlich bleibt. Auf Stufe 3 liegen die Entscheidungsbefugnisse beim bereichsübergreifenden Prüfgremium, ein zugewiesener unabhängiger Prüfer verantwortet die Prüfung der technischen Dokumentation, und die fachlich verantwortliche Person bleibt für die inhaltliche Nutzung rechenschaftspflichtig.
Eine wesentliche Veränderung ist der Auslöser, der Schritt 3 erneut in Gang setzt. Artikel 3 Nummer 23 des EU AI Act definiert eine wesentliche Veränderung als Änderung eines KI-Systems nach dessen Inverkehrbringen, die seine Konformität oder seine Zweckbestimmung berührt.[14] Parallelen gibt es in ISO 42001 (die eine wesentliche Änderung als Auslöser für eine Neubewertung innerhalb des KI-Managementsystems behandelt) und im NIST AI RMF (das eine wesentliche Änderung als Auslöser für ein erneutes Mapping der Risiken behandelt). Praxisbeispiele: Ein Anbieter spielt ein Versionsupdate seines Basismodells ein, das das Verhalten eines Tools verändert; die Aktions-Positivliste eines agentischen Systems wird um eine neue API erweitert; der Aufgabenbereich eines Kundenservice-Chatbots wird um Entscheidungen über Rückerstattungen erweitert; die Trainingsdaten eines feinabgestimmten Modells werden mit neuen Quellen aktualisiert. Jeder dieser Fälle kommt als wesentliche Veränderung infrage, und der Antragsprozess sollte in der jeweils angemessenen Stufentiefe erneut greifen, nicht als bürokratische Übung, sondern weil die bisherige Risikobewertung womöglich nicht mehr trägt.
Nehmen wir einen Gesundheitsdienstleister, der 2025 nach einer Prüfung der Stufe 3 eine KI-gestützte Diagnosehilfe eingeführt hat. Die ursprüngliche Bewertung beruhte auf einer bestimmten Modellversion, die mit einem bestimmten Datensatz trainiert wurde. Im April 2026 kündigt der Anbieter ein Versionsupdate an, das neue Trainingsdaten und eine verfeinerte Inferenz-Pipeline umfasst. Nach den Regeln zur wesentlichen Veränderung sollte der Antragsprozess des Gesundheitsdienstleisters erneut greifen; die Bewertung von vor einem Jahr deckt das neue Verhalten des aktualisierten Modells womöglich nicht ab. Die Neubewertung kann ergeben, dass keine Änderung nötig ist, aber das muss eine dokumentierte Feststellung sein, kein Schweigen.
Von manuell zu automatisiert: der Wendepunkt, der die Plattformentscheidung erzwingt
Von vier Stunden pro Anwendungsfall auf unter eine. Dasselbe Team. Dieselben regulatorischen Anforderungen. Sechs Monate.
So sieht die operative Realität bei einem Konsumgüterunternehmen aus, das seinen manuellen Antragsprozess auf Basis von E-Mail-Formularen und Google Forms durch einen automatisierten, gestuften Workflow ersetzt hat. Die kürzere Bearbeitungszeit ist die sichtbare Kennzahl; wichtiger ist die strukturelle Veränderung. Vor der Umstellung war das Risikoteam bei jeder KI-Anfrage der Engpass, unabhängig vom Risikoprofil. Nach der Umstellung konkurrierten risikoarme Anfragen nicht mehr mit risikoreichen um Aufmerksamkeit, die bereichsübergreifenden Prüfgremien widmeten ihre Zeit den Systemen, die es wirklich erforderten, und der Prüfpfad war von vornherein für die Aufsicht vorlagebereit, statt erst in forensischer Kleinarbeit rekonstruiert werden zu müssen.
Ein gestufter Antragsprozess lässt sich auch manuell betreiben. Die meisten Programme beginnen so: E-Mail-Formulare, gemeinsam genutzte Tabellen, regelmäßige Prüftermine. Für die ersten ein bis zwei Dutzend KI-Anfragen funktioniert das.
Ab einem gewissen Volumen ist der Umstieg auf Automatisierung keine Option mehr, sondern zwingend. Die Symptome sind vorhersehbar. Die manuelle Einstufung weicht von Prüfer zu Prüfer ab: Dasselbe System erhält je nach diensthabender Person eine andere Stufe. Prüfpfade in E-Mail-Verläufen zerfasern über Teammitglieder, Projektkanäle und gemeinsame Laufwerke, ohne eine einzige maßgebliche Quelle, die eine Aufsichtsbehörde anfordern könnte. Auslöser für eine Neubewertung werden übersehen, weil niemand sie in großem Umfang nachverfolgt. Anfragen der Stufe 1, die automatisiert laufen sollten, landen in derselben Warteschlange wie Stufe 3, weil die Weiterleitungslogik nur im Kopf einer einzigen Person existiert, und diese Person ist gerade im Urlaub.
Die Funktionen, die dann unverzichtbar werden, sind nicht exotisch: ein zentrales Inventar, das mehrere Teams sicher bearbeiten können; eine deterministische Einstufung auf Basis der Antworten im Antragsformular; die Weiterleitung von Anfragen an die richtigen Prüfer; die Erstellung von Dokumenten anhand regulatorischer Anforderungen; ein Prüfpfad, der organisatorische Veränderungen übersteht.
Die Wahl zwischen manuellem und automatisiertem Antragsprozess ist eine Entscheidung darüber, wie viel Governance-Aufwand die Organisation tragen will, während sie die KI-Einführung ausweitet. Ein gestufter Prozess verschiebt den Wendepunkt, beseitigt ihn aber nicht. Organisationen, die früh automatisieren, betrachten die Investition in eine Plattform als strukturelle Voraussetzung für die Skalierung der KI-Einführung, noch bevor der Wendepunkt erreicht ist. Wer wartet, bis die Skalierung bereits gescheitert ist, muss die Plattformentscheidung unter Druck und mit Kompromissen treffen.
Wo sich der Antragsprozess in die GRC-Landschaft einfügt
Der Antragsprozess funktioniert, wenn er der zentrale Eingang zu den GRC-Prozessen ist, die die Organisation bereits betreibt (Lieferanten-Risikomanagement, Beschaffung, Sicherheitsprüfung, Datenschutzbewertung), und kein konkurrierender Parallelprozess. Ein neuer Antragsprozess, der neben bestehenden Prüffunktionen herläuft, erzeugt doppelten Aufwand und konkurrierende Datenbestände, die jeweils Anspruch auf Gültigkeit erheben. Beides geht zulasten des Programms.
Das Ergebnis des Antragsprozesses sollte ein einziger Datensatz sein, auf den Beschaffung, Recht, Sicherheit und Datenschutz für ihre jeweiligen Pflichten zurückgreifen können:
Lieferanten-Risikomanagement nutzt den Antragsdatensatz als Grundlage für Vertragsklauseln zur KI-Nutzung: Fristen für Änderungsmitteilungen, Auditrechte, Offenlegungspflichten zu Model Cards
Beschaffung nutzt ihn, um sicherzustellen, dass die Vertragsstruktur zur Risikoeinstufung und zur vorgesehenen Verwendung des Systems passt. Die Übergabe an die Beschaffung ist in der Praxis die schwierigste: Bestehende TPRM-Plattformen (OneTrust, ServiceNow Vendor Risk Management, ProcessUnity) steuern die Vererbung von Vertragsvorlagen, und KI-spezifische Klauselbibliotheken müssen in diesen Workflow eingebunden werden, statt parallel gepflegt zu werden.
Sicherheit nutzt ihn für die Auswirkungen des Systems auf die Zugriffskontrolle, die erforderlichen Datenflüsse und das maßgebliche Bedrohungsmodell
Datenschutz nutzt ihn für die erforderliche DSFA oder Interessenabwägung (LIA), die Auswirkungen auf Betroffenenrechte und Fragen grenzüberschreitender Datenübermittlungen
Zwei Governance-Systeme parallel zu betreiben, verursacht strukturelle Kosten, keine inkrementellen.
Für jede dieser Funktionen bildet der Antragsdatensatz die vorgelagerte Grundlage. In der Praxis heißt das: Der Antragsprozess wird mit ausdrücklichen Integrationspunkten zur bestehenden GRC-Landschaft aufgebaut oder ausgewählt. Die Kosten wachsen, je weiter die maßgeblichen Datenbestände beider Systeme mit der Zeit auseinanderlaufen.
Wie das operativ aussieht, zeigt der Antragsprozess einer Bank für einen KI-Drittanbieter. Der Antrag löst automatisch nachgelagerte Schritte aus: Das Lieferanten-Risikomanagement erhält den Antragsdatensatz und wendet seine Standardbewertung für Drittanbieter mit KI-spezifischen Ergänzungen an; die Rechtsabteilung prüft den Vertrag auf Fristen für Änderungsmitteilungen und Auditrechte; die IT-Sicherheit erhält die Spezifikation der Datenflüsse und wendet ihr Bedrohungsmodell an; der Datenschutz erstellt die DSFA auf Grundlage der im Antragsprozess erfassten Datenklassifizierungen. Keines dieser Teams fragt dieselben Informationen erneut ab; alle greifen auf den Antragsdatensatz zu. Der Anbieter sieht einen einzigen, stimmigen Satz von Anforderungen statt vier paralleler Prozesse mit sich überschneidenden Fragen.
Woran gestufte Antragsprozesse scheitern (und wie Sie gegensteuern)
Gestufte Antragsprozesse scheitern nach sieben wiedererkennbaren Mustern. Die ersten fünf zeigen sich in den ersten achtzehn Monaten; die letzten beiden treten im zweiten und dritten Jahr auf und bringen Programme leise zu Fall, die die frühen Fehler überstanden haben. Für jedes Muster gibt es ein Warnsignal, das in regelmäßigen Governance-Überprüfungen sichtbar wird, und eine strukturelle Lösung, die die eigentliche Ursache angeht.
Fehlermuster | Warnsignal | Strukturelle Lösung |
|---|---|---|
Antragsprozess als einmaliger Vorgang | Freigegebene Systeme der Stufe 2 laufen mit neuen Funktionen, die nie neu bewertet wurden | Neubewertungsrhythmus je Stufe mit festgelegten Auslösern, die an wesentliche Veränderungen, Modell-Updates der Anbieter und Änderungen des Umfangs geknüpft sind |
Einstufung nach Team statt nach Risiko | KI-Anfragen aus dem Marketing landen standardmäßig in Stufe 1, solche aus der Entwicklung standardmäßig in Stufe 3 | Die Stufe als Eigenschaft des Systems, ermittelt über die Einstufungsdimensionen, unabhängig vom anfragenden Team |
Verbreitung von Schatten-KI übersehen | Das Inventar wächst deutlich langsamer als die IT-Ausgaben für KI-Tools | Antragsprozess mit Prüfungen der Offenlegungen von Anbietern, Analyse des API-Traffics und regelmäßigen Amnestiezeiträumen kombinieren |
Fehlende Integration in bestehende GRC-Prozesse | Beschaffung, Sicherheit und Risikomanagement führen für dieselben Systeme getrennte KI-Prüfungen durch | Antragsprozess als zentraler Eingang, der einen einzigen Datensatz für alle nachgelagerten Funktionen liefert |
Zu viele Stufen | Fünf oder sechs Stufen, jede mit einem eigenen Prüfgremium | Höchstens vier Stufen; drei für Organisationen mit weniger als einigen hundert KI-Systemen |
Verlust des Rückhalts der Geschäftsleitung im zweiten Jahr | Die Teilnahme am Lenkungsausschuss sinkt; die Kapazität für Stufe 3 schwindet; Antragsentscheidungen werden zunehmend bequem statt vertretbar | Vierteljährliche Überprüfung durch die Geschäftsleitung, gekoppelt an eine bezifferte Risikokennzahl; sichtbare Kennzahl auf Vorstandsebene zu Durchsatz und Erfassungsquote des Antragsprozesses |
Prüfgremien der Stufe 3 verkommen zur reinen Formalität | Freigabequoten nähern sich 100 %, durchschnittliche Prüfzeiten brechen ein, protokollierte Diskussionsnotizen werden von Quartal zu Quartal kürzer | Unabhängige Prüfer rotieren lassen, für eine festgelegte Stichprobe eine dokumentierte Gegenmeinung verlangen, eine strukturierte Vorablektüre für das Gremium einführen |
Das häufigste frühe Fehlermuster im Detail. Den Antragsprozess als einmaligen Vorgang zu behandeln, ist der Fehler, in den die meisten Unternehmen zuerst verfallen, und derjenige mit den höchsten kumulierten Kosten. Das Warnsignal: Eine vierteljährliche Inventarprüfung fördert drei oder vier Systeme zutage, die sich seit ihrer letzten Bewertung wesentlich verändert haben (ein Anbieter hat ein Modell-Update eingespielt, ein Anwendungsfall wurde erweitert, eine neue Datenquelle wurde angebunden), ohne dass der Antragsprozess erneut durchlaufen wurde. Nach zwölf Monaten sind die Risikoeinstufungen im Inventar Fiktion; nach achtzehn Monaten bildet der Prüfpfad nicht mehr zutreffend ab, was die eingesetzten Systeme tatsächlich tun. Die Lösung ist struktureller Natur: Jedes System oberhalb von Stufe 1 hat einen festgelegten Neubewertungsrhythmus (in der Regel jährlich für Stufe 2, halbjährlich für Stufe 3) und eine Liste von Auslösern, die unabhängig vom Rhythmus eine frühere Neubewertung erzwingen. Beides sollte Teil der ursprünglichen Antragsentscheidung sein und nicht nachträglich ergänzt werden.
Warum die beiden Fehlermuster aus dem zweiten Jahr schwerer wiegen als die frühen. Der Verlust des Rückhalts der Geschäftsleitung und Prüfgremien, die nur noch abnicken, sind die Fehlermuster, an denen ausgereifte Programme scheitern. Beide bleiben in normalen Betriebsprüfungen unsichtbar; beide zeigen sich erst, wenn ein schwerwiegender Vorfall das Programm zwingt nachzuweisen, dass seine Governance zum Zeitpunkt der Freigabe eines Systems vertretbar war. Die strukturellen Lösungen (bezifferte Risikokennzahlen auf Vorstandsebene, rotierende unabhängige Prüfer, dokumentierte Gegenmeinungen) sind operativer, nicht kultureller Natur. Sie müssen in das Programm eingebaut werden, bevor man sie braucht, denn wer sie erst nach einem Versagen nachrüstet, liefert der Aufsicht genau den Beleg für Schein-Governance.
Mehr zur übergreifenden Inventarpflege, auf der die oben genannten Warnsignale beruhen, finden Sie in unserem Leitfaden zum Aufbau eines KI-Systeminventars.
Woran man Erfolg erkennt: Benchmarks für das erste Jahr
Die folgenden Kennzahlen beschreiben das Profil eines funktionierenden gestuften Antragsprozesses in den ersten 12 bis 18 Monaten und das Reifeprofil, das die meisten Programme bis zum dritten Jahr erreichen. Die zentralen Zielbereiche geben beobachtete Entwicklungsverläufe in den Programmen von Enzai-Kunden wieder.[16] Einzelne Programme unterscheiden sich je nach Ausgangsreife, Branche und Automatisierungsgrad des Antragsprozesses. Diese Benchmarks beschreiben daher das Profil eines funktionierenden Programms, kein garantiertes Ergebnis. Programmen, die nach zwölf Monaten deutlich unter den Werten für das erste Jahr liegen, fehlt in der Regel eine der oben beschriebenen strukturellen Lösungen.
Kennzahl | Monate 1-6 | Monate 12-18 | Reife in Jahr 3 |
|---|---|---|---|
Erfassungsquote (Anteil der produktiven KI-Initiativen, die den Antragsprozess durchlaufen) | 70-85 %, solange der Antragsprozess den vorhandenen Bestand aufholt | ≥ 95 % im Regelbetrieb | ≥ 99 %; Schatten-KI ist nur noch ein Restphänomen, kein systemisches Problem |
Entscheidungsdauer: Stufe 1 | Am selben Tag, oft innerhalb von Minuten | Freigabe in Echtzeit für Systeme, die eindeutig auf der Positivliste stehen | Echtzeit für die gesamte Positivliste; Minuten für Grenzfälle |
Entscheidungsdauer: Stufe 2 | Innerhalb von ein bis zwei Wochen | Innerhalb einer Woche | Innerhalb von drei Tagen; der strukturierte Fragebogen wird größtenteils automatisch aus früheren ähnlichen Systemen befüllt |
Entscheidungsdauer: Stufe 3 | Innerhalb von ein bis zwei Monaten in Standardfällen | Innerhalb eines Monats in Standardfällen | Innerhalb von drei Wochen; die Dokumentation wird aus dem Bewertungsworkflow erzeugt, statt von Grund auf neu verfasst zu werden |
Verteilung auf die Stufen (typisches ausgereiftes Programm) | Stabilisiert sich; in den ersten 6 Monaten ist mit zu vielen Einstufungen in Stufe 3 zu rechnen | 60-70 % Stufe 1, 20-25 % Stufe 2, 5-15 % Stufe 3, kleiner, aber von null verschiedener Anteil in Stufe 4 | Stabil; Wechsel zwischen den Stufen werden als eigener Reifeindikator verfolgt |
Vollständigkeit des Prüfpfads | Je System: Antragsteller, Einstufung, unterstützende Nachweise, benannte freigebende Person, Datum der nächsten Neubewertung | Zusätzlich: Verlauf der Neubewertungen und Protokoll wesentlicher Veränderungen | Zusätzlich: Verknüpfungen zu nachgelagerten GRC-Prozessen, aufsichtsfertiges Nachweispaket innerhalb einer Stunde erstellbar |
Ein Programm ohne Anfragen der Stufe 4 übersieht wahrscheinlich Fälle, die es erfassen sollte; ein Programm, in dem jede Anfrage in Stufe 3 landet, stuft nicht mehr ein, sondern aus Vorsicht pauschal zu hoch, auf Kosten des operativen Tempos. Beide Zustände zeigen, dass die Einstufungslogik überprüft werden muss.
Der Verhältnismäßigkeitsgrundsatz in der Praxis
Der gestufte Antragsprozess ist die operative Umsetzung des Verhältnismäßigkeitsgrundsatzes, den inzwischen alle wichtigen KI-Regelwerke verankern: Das Vier-Stufen-Modell gibt ihm Struktur, die acht Einstufungsdimensionen liefern die Weiterleitungslogik, der Workflow in fünf Schritten bildet den je Stufe skalierten Ablauf, und die Benchmarks dienen der Diagnose.
Ein gestufter Antragsprozess schafft die Sichtbarkeit, die Governance auf dem Papier nicht leisten kann. Mit einem funktionierenden gestuften Prozess kann der KI-Fußabdruck wachsen, ohne dass das Programm das Wichtigste aus dem Blick verliert: Fälle, die erfasst werden sollten, werden im Antragsprozess erfasst; Fälle, die schnell vorankommen sollten, tun dies ohne unnötige Reibung; und der nebenbei entstehende Prüfpfad lässt sich von einer Aufsichtsbehörde ohne Vorbereitung prüfen.
Die Versuchung, der Sie widerstehen sollten, ist diejenige, die Aufsichtsbehörden am häufigsten sehen: Dokumentation an die Stelle von Disziplin zu setzen. Ein Programm mit detaillierten Bewertungen und einer leeren Stufe 4 ist kein Governance-Programm, sondern ein Papierprogramm. Der Verhältnismäßigkeitsgrundsatz funktioniert nur, wenn neben der verhältnismäßigen Prüfung auch die verhältnismäßige Ablehnung zur gelebten Praxis gehört.
Zur übergreifenden Frage der Kontrollen für agentische Systeme, die auf den höheren Stufen eng mit dem gestuften Antragsprozess verbunden ist, lesen Sie den Definitive Guide to Agentic AI Governance.
Häufig gestellte Fragen
Was ist ein gestufter Antragsprozess in der KI-Governance?
Ein gestufter Antragsprozess ist die operative Disziplin, jede KI-Anfrage einer Prüftiefe zuzuführen, die ihrem Risiko angemessen ist. Die meisten Programme in Unternehmen arbeiten mit vier Stufen (Self-Service, Kurzprüfung, Vollprüfung und Gesperrt), jeweils mit eigenem Einstufungsprozess, eigener Freigabeverantwortung, eigener Dokumentationstiefe und eigenem Neubewertungsrhythmus. Das Modell ersetzt das einheitliche Prüfverfahren, das zusammenbricht, sobald das Governance-Volumen auf das Tempo der KI-Einführung trifft.
Wie viele Stufen sollte ein KI-Governance-Programm im Unternehmen haben?
Vier Stufen sind für die meisten Unternehmen das praktikable Maximum. Programme, die weniger als einige hundert KI-Systeme steuern, kommen oft mit drei aus (Kurz- und Vollprüfung werden zusammengelegt, mit vertieften Fragebögen innerhalb der Vollprüfung). Fünf oder sechs Stufen sind ein Zeichen für Überkonstruktion: Jede zusätzliche Stufe schafft Unklarheit bei der Weiterleitung an der Grenze zwischen benachbarten Stufen und erhöht den Koordinationsaufwand zwischen Prüfgremien, ohne einen entsprechenden Gewinn an Risikoabdeckung.
Welche KI-Systeme sollten automatisch in Stufe 3 landen?
Jedes System, das unter Anhang III des EU AI Act fällt, jedes System, das folgenreiche Entscheidungen über Einzelpersonen trifft (Beschäftigung, Kredit, Versicherung, Wohnen, Gesundheitsversorgung, Justiz, grundlegende Dienstleistungen), jeder Auslöser einer sektorspezifischen Hochrisiko-Regelung und jedes agentische System, das autonom handeln kann, unabhängig vom zugrunde liegenden Anwendungsfall. Die Regel: Maßgeblich ist die höchste Stufe, die eine einzelne Einstufungsdimension anzeigt, und die Begründung wird dokumentiert.
Wie geht ein gestufter Antragsprozess mit agentischer KI um?
Agentische Systeme sind standardmäßig Stufe 3, weil operative Autonomie das Risikoprofil unabhängig vom Anwendungsfall erhöht. Der Antragsprozess für agentische Systeme sollte die Aktions-Positivliste ausdrücklich erfassen, ebenso die Eskalationsbedingungen, die eine Übergabe an einen Menschen auslösen, und die Überwachung des Verhaltens zwischen den Übergaben. Eine Erweiterung der Positivliste gilt als wesentliche Veränderung und setzt den Antragsprozess von sich aus erneut in Gang.
Was löst die Neubewertung eines freigegebenen KI-Systems aus?
Eine wesentliche Veränderung, die Artikel 3 Nummer 23 des EU AI Act als Änderung eines KI-Systems nach dessen Inverkehrbringen definiert, die seine Konformität oder seine Zweckbestimmung berührt. Typische Auslöser in der Praxis sind Modell-Updates der Anbieter, Erweiterungen der Aktions-Positivliste agentischer Systeme, Änderungen am Umfang eines Anwendungsfalls, aktualisierte Trainingsdaten für feinabgestimmte Modelle sowie eine deutliche Ausweitung des Nutzerkreises oder des geografischen Einsatzbereichs. Systeme der Stufe 2 werden in der Regel jährlich und zusätzlich bei Auslösern neu bewertet, Systeme der Stufe 3 halbjährlich und zusätzlich bei Auslösern.
Wie lange dauert es, einen gestuften Antragsprozess von Grund auf aufzubauen?
Drei bis sechs Monate bis zum manuellen Betrieb für die erste Gruppe von Anfragen; neun bis fünfzehn Monate, bis der Prozess die Benchmark-Ziele für das erste Jahr erreicht; achtzehn bis vierundzwanzig Monate bis zum Reifeprofil des dritten Jahres. Ab einem gewissen Volumen ist der Umstieg von manuell auf automatisiert keine Option mehr, sondern zwingend, in der Regel irgendwo zwischen 50 und 200 gesteuerten KI-Systemen, je nachdem, wie schnell neue Anfragen eingehen.
Ersetzt ein gestufter Antragsprozess bestehende GRC-Prozesse wie Lieferanten-Risikomanagement und Beschaffung?
Nein. Er ist ihnen vorgelagert. Der Antragsdatensatz ist die einzige maßgebliche Quelle, auf die Lieferanten-Risikomanagement, Beschaffung, Sicherheit und Datenschutz für ihre jeweiligen Pflichten zurückgreifen; keines dieser Teams stellt dieselben Fragen erneut. Das häufigste Fehlermuster besteht darin, den Antragsprozess parallel zu den bestehenden GRC-Prozessen zu betreiben; das richtige Modell ist der Antragsprozess als zentraler Eingang, der einen einzigen Datensatz für die nachgelagerten Funktionen liefert.
Wo steht Enzai im Verhältnis zu Plattformen wie ServiceNow oder OneTrust?
Enzai fungiert als KI-spezifische Governance-Ebene, die GRC-Landschaften wie ServiceNow, OneTrust und ProcessUnity vorgelagert und mit ihnen integriert ist. Der in Enzai erstellte Antragsdatensatz speist die nachgelagerten Workflows, die diese Plattformen bereits ausführen; die KI-spezifische Bewertungstiefe und die Abdeckung regulatorischer Rahmenwerke liegen in Enzai. Die meisten Kunden betreiben Enzai neben ihrer bestehenden GRC-Infrastruktur, statt diese zu ersetzen.
Die Rolle von Enzai
Dieser Leitfaden beschreibt die operative Disziplin. Enzai stellt die Plattform bereit, die sie umsetzt: das Vier-Stufen-Modell, die dimensionsbasierte Einstufung, den Workflow in fünf Schritten und den integrierten Prüfpfad, betrieben als Infrastruktur statt als Prozess. Wenn Sie am Wendepunkt stehen und herausfinden möchten, wo Ihr Programm im Vergleich zu den Benchmarks in diesem Leitfaden steht, nehmen Sie Kontakt mit uns auf. Wir spielen einen Ihrer laufenden Anwendungsfälle mit Ihnen anhand des Modells durch.
Lesen Sie den vollständigen Leitfaden: The Essential Guide to AI Governance - From Policy to Practice behandelt den gestuften Antragsprozess zusammen mit der Entwicklung von Richtlinien, Compliance-Frameworks, Inventarverwaltung, der Gestaltung von Bewertungen und fortlaufender Überwachung. Laden Sie den Leitfaden herunter.
Enzai ist die führende KI-Governance-Plattform für Unternehmen, eigens dafür entwickelt, Organisationen den Schritt von abstrakten Richtlinien zu operativer Aufsicht zu ermöglichen. Unsere Plattform für KI-Risikomanagement bietet die spezialisierte Infrastruktur, die für die Governance agentischer KI, ein umfassendes KI-Inventar und die Einhaltung des EU AI Act erforderlich ist. Durch die Automatisierung komplexer Workflows ermöglicht Enzai Unternehmen, die KI-Einführung mit Zuversicht zu skalieren und dabei im Einklang mit globalen Standards wie ISO 42001 und NIST zu bleiben.
Quellen
Verordnung (EU) 2024/1689 des Europäischen Parlaments und des Rates zur Festlegung harmonisierter Vorschriften für künstliche Intelligenz (Verordnung über künstliche Intelligenz). Amtsblatt der Europäischen Union, Juli 2024. eur-lex.europa.eu/eli/reg/2024/1689/oj
ISO/IEC 42001:2023, Information technology - Artificial intelligence - Management system. International Organization for Standardization, Dezember 2023. iso.org/standard/81230.html
NIST, Artificial Intelligence Risk Management Framework (AI RMF 1.0), NIST AI 100-1. National Institute of Standards and Technology, Januar 2023. nist.gov/itl/ai-risk-management-framework
Verordnung (EU) 2024/1689, Artikel 6: Einstufungsvorschriften für Hochrisiko-KI-Systeme.
Verordnung (EU) 2024/1689, Artikel 5: Verbotene Praktiken im KI-Bereich.
Verordnung (EU) 2024/1689, Anhang III: Hochrisiko-KI-Systeme gemäß Artikel 6 Absatz 2.
Verordnung (EU) 2024/1689, Anhang IV: Technische Dokumentation gemäß Artikel 11 Absatz 1.
Colorado SB 24-205, Concerning Consumer Protections for Artificial Intelligence, unterzeichnet im Mai 2024. leg.colorado.gov/bills/sb24-205
Bank of England Prudential Regulation Authority, Supervisory Statement SS1/23, „Model risk management principles for banks“, Mai 2023. bankofengland.co.uk
Board of Governors of the Federal Reserve System, SR Letter 11-7, „Supervisory Guidance on Model Risk Management“, April 2011. federalreserve.gov
New York City Local Law 144 of 2021, Automated Employment Decision Tools. nyc.gov/site/dca/about/automated-employment-decision-tools.page
California Privacy Protection Agency, Proposed Regulations on Automated Decisionmaking Technology (ADMT). cppa.ca.gov/regulations/
Verordnung (EU) 2024/1689, Artikel 6 Absatz 3: Ausnahme für Systeme nach Anhang III, die kein erhebliches Risiko bergen.
Verordnung (EU) 2024/1689, Artikel 3 Nummer 23: Begriffsbestimmung der wesentlichen Veränderung.
Verordnung (EU) 2024/1689, Artikel 50: Transparenzpflichten für Anbieter und Betreiber bestimmter KI-Systeme.
Die Zielwerte für Erfassungsquote, Stufenverteilung und Entscheidungsdauer im ersten Jahr in diesem Abschnitt geben die zusammengefassten Beobachtungen von Enzai aus KI-Governance-Programmen in Unternehmen wieder, die einen gestuften Antragsprozess mindestens 12 Monate lang operativ betrieben haben. Die Entwicklung einzelner Programme variiert je nach Ausgangsreife, Branche und Automatisierungsgrad des Antragsprozesses; die genannten Zahlen beschreiben das Profil eines funktionierenden Programms, kein garantiertes Ergebnis.


Seit 2023 nach ISO 27001 zertifiziert, jährlich von NQA auditiert
An der DSGVO ausgerichtete Datenverarbeitung
Kundendaten auf AWS in mehreren Regionen gehostet
Eigenes KI-Modell über eine private Verbindung nutzen
Finden Sie die KI, die Ihre Teams nutzen, prüfen Sie sie vor der Einführung, bewerten Sie sie anhand der geltenden Vorschriften und kontrollieren Sie, was Agenten tun dürfen. Entwickelt für regulierte Organisationen.